Vạch trần chiêu trò lừa đảo giả mạo Microsoft, đã phát hiện hơn 31.000 cuộc tấn công

Kẻ tấn công gửi email "núp bóng” thông báo chính thức từ Microsoft, hối thúc nạn nhân nhấp vào đường dẫn.
Các chuyên gia của Kaspersky vừa phát hiện một chiến dịch email lừa đảo mới. Kẻ tấn công gửi các email chứa đường link chính chủ từ các dịch vụ của Microsoft nhằm chuyển hướng người dùng đến các trang web giả mạo hoặc tải mã độc về. Chỉ tính riêng từ ngày 1/8 - 18/9, các giải pháp của Kaspersky đã ngăn chặn thành công hơn 31.000 email chứa các đường link độc hại này.
(Ảnh minh họa)
Trước đó, ngay từ đầu năm 2026, Kaspersky đưa ra cảnh báo về chiến dịch giả mạo (phishing) khai thác cơ chế xác thực của Microsoft. Giờ đây, các chuyên gia tiếp tục vạch trần cách tội phạm mạng lợi dụng công nghệ này với "mồi nhử" hoàn toàn mới: Kẻ tấn công gửi email "núp bóng” thông báo chính thức từ Microsoft, hối thúc nạn nhân nhấp vào đường dẫn để "cập nhật thông tin đăng nhập" hoặc "ký duyệt tài liệu điện tử".
Vạch trần con đường lừa đảo của hacker
Để thực hiện hành vi lừa đảo, trước tiên kẻ tấn công tạo tài khoản Microsoft và đăng nhập vào trung tâm quản trị Microsoft Entra. Tại mục đăng ký ứng dụng, kẻ lừa đảo tạo ứng dụng mới. Khi đăng ký, hệ thống cho phép thiết lập địa chỉ URI chuyển hướng (Redirect URI), tức địa chỉ mà máy chủ xác thực của Microsoft Entra sẽ điều hướng người dùng tới sau khi đăng nhập thành công.
Tại ô này, tin tặc chèn sẵn liên kết dẫn đến trang web độc hại của chúng. Sau đó, chúng phát tán email chứa liên kết chuyển hướng của Microsoft, kèm theo ID ứng dụng đã đăng ký và địa chỉ URI độc hại kia. Khi nhấp vào liên kết, người dùng sẽ lập tức bị dẫn đến trang web chuyên âm thầm thu thập dữ liệu cá nhân hoặc tự động tải mã độc về máy.
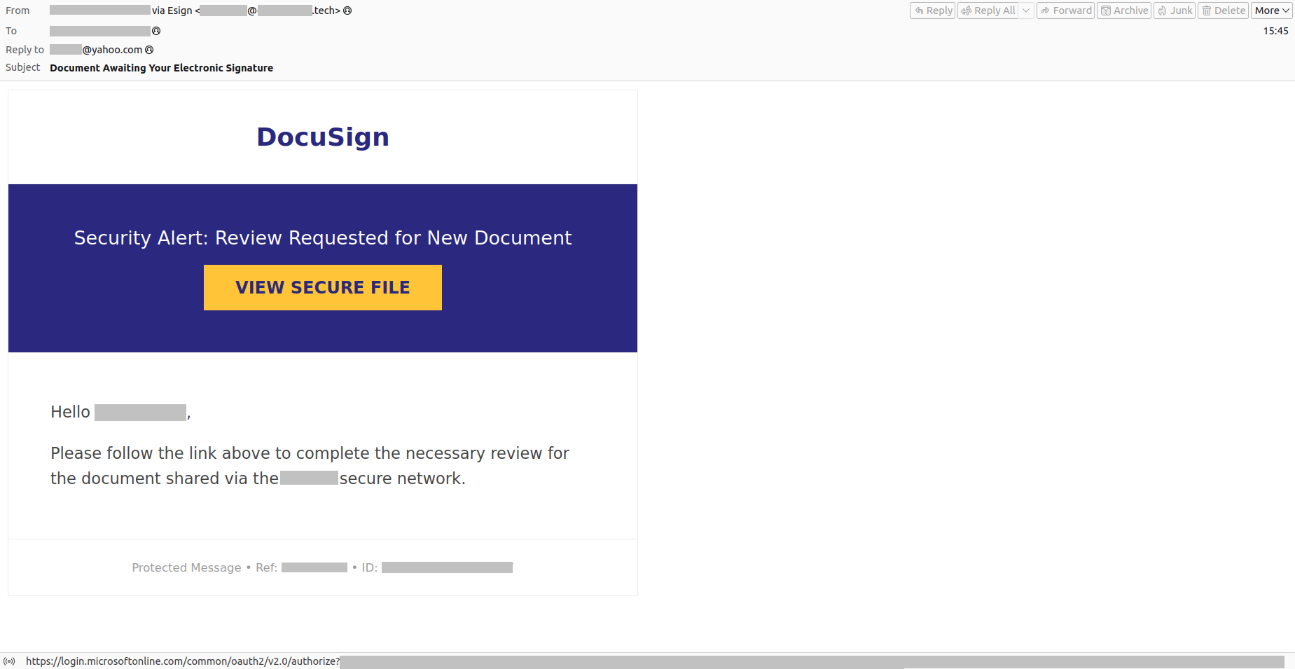
Ví dụ về một email lừa đảo.
Thông qua trung tâm quản trị Microsoft Entra, kẻ xấu còn tìm ra cách cài cắm nội dung lừa đảo trực tiếp vào thông báo chính chủ của dịch vụ. Nhiều khả năng, chúng chỉ cần mua gói bản quyền rẻ nhất hoặc đăng ký dùng thử.
Kẻ xấu sẽ chèn thông điệp giả mạo vào ô "Tên" ở trang "Tổng quan", sau đó tạo tài khoản ảo trong mục "Người dùng" với email, tên hiển thị và mật khẩu bịa đặt. Tiếp theo, kẻ lừa đảo dùng thông tin đăng nhập của tài khoản ảo này để vào trang quản lý tài khoản Microsoft, rồi điền email thật của nạn nhân vào mục "Hòm thư khôi phục" (vốn dùng để nhận thư đặt lại mật khẩu).
Kết quả là, nạn nhân nhận được mã xác thực gửi về dù không hề yêu cầu, và nội dung lừa đảo của kẻ xấu xuất hiện ngay ở tiêu đề và phần chữ ký của email đó.
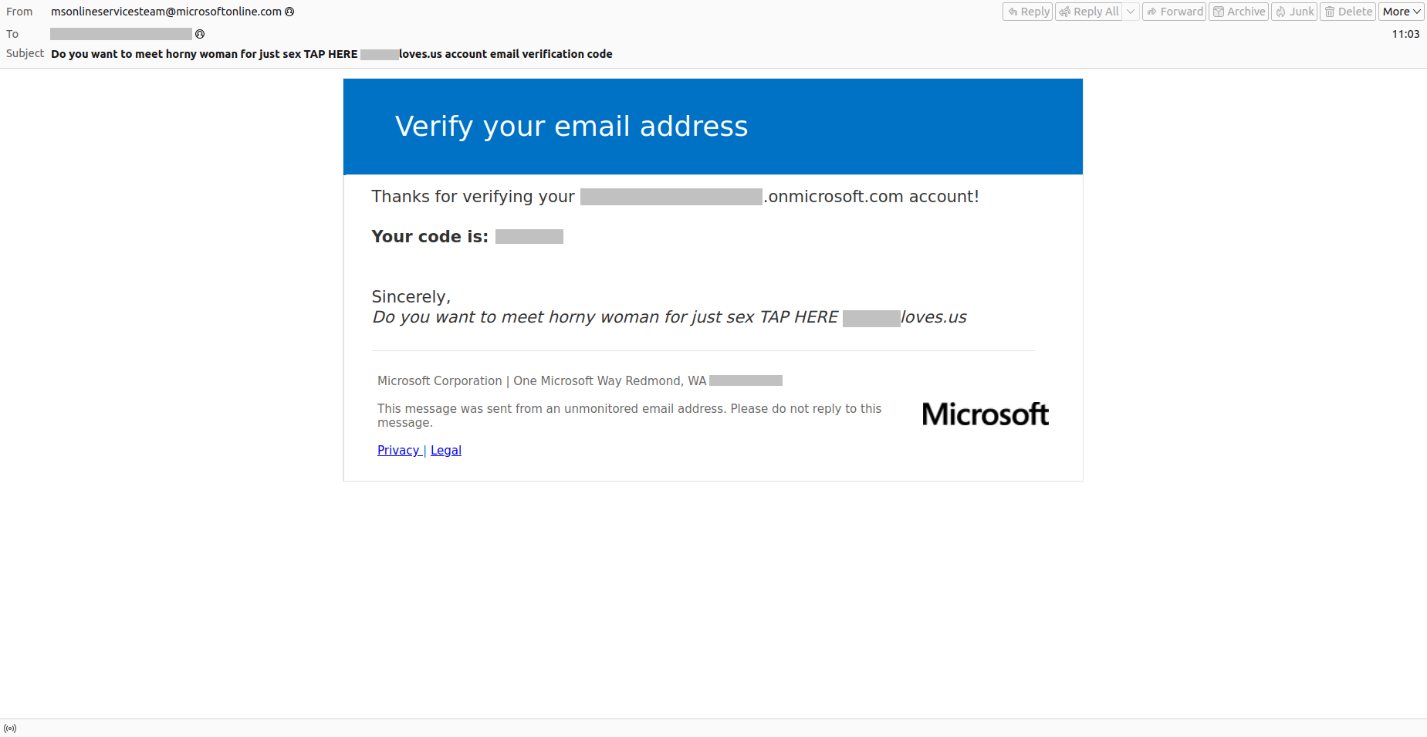
Ví dụ về một email chính thống chứa mã xác thực ngoài ý muốn kèm thông điệp từ kẻ lừa đảo.
"Kẻ lừa đảo không chỉ dừng lại ở việc mạo danh doanh nghiệp, mà mà dùng các dịch vụ chính chủ làm bàn đạp để phát tán tin nhắn và liên kết độc hại. Điều này tạo nên lớp vỏ bọc tưởng chừng như rất uy tín nhưng ẩn sau đó lại là mối nguy khó lường, khiến chiêu trò lừa đảo càng trở nên khó phát hiện hơn", chuyên gia bảo mật Andrey Kovtun tại Kaspersky nhận định.
"Các dấu hiệu nhận biết lừa đảo truyền thống gần như vô hiệu, khiến việc tự phòng vệ của người dùng trở nên vô cùng khó khăn. Chúng tôi khuyến nghị người dùng nên trang bị giải pháp bảo mật có tính năng chống lừa đảo mạnh mẽ để tự động bảo vệ bản thân trước cả những thủ đoạn tấn công tinh vi nhất", ông Andrey khuyến nghị.
Bình luận